"It works on my machine!" — software engineering का शायद सबसे famous और सबसे dangerous sentence है।
आपके computer पर application perfectly चल रही हो सकती है। लेकिन जैसे ही वही code GitHub पर जाता है, किसी दूसरे environment में build होता है या production पर deploy होता है, अचानक कोई import टूट जाता है, TypeScript error निकल आता है या build fail हो जाता है।
सवाल यह है कि production तक पहुँचने से पहले इन problems को automatically कौन पकड़े?
यहीं से आता है CI Gate का concept।
CI Gate एक automated quality checkpoint है जो code को आगे बढ़ने देने से पहले predefined checks — जैसे Lint, Typecheck और Production Build — के जरिए verify करता है।
🧠 पहले इसे एक Universal Example से समझिए
मान लीजिए एक factory में कोई नया product तैयार हुआ।
Product बन जाने के बाद उसे सीधे customer तक नहीं भेज दिया जाता। पहले वह अलग-अलग quality checks से गुजरता है।
Product तैयार
      ↓
Quality Check
      ↓
Specification Check
      ↓
Final Assembly Test
      ↓
सब पास?
   ↙       ↘
  Yes       No
   ↓         ↓
Delivery Fix Requiredअगर product में छोटी भी समस्या मिलती है, तो उसे customer तक जाने से पहले वापस भेज दिया जाता है।
Software में CI Gate बिल्कुल इसी तरह काम करता है।
यहां product की जगह आपका code है और quality inspectors की जगह automated CI checks हैं।
🚦 CI Gate वास्तव में क्या करता है?
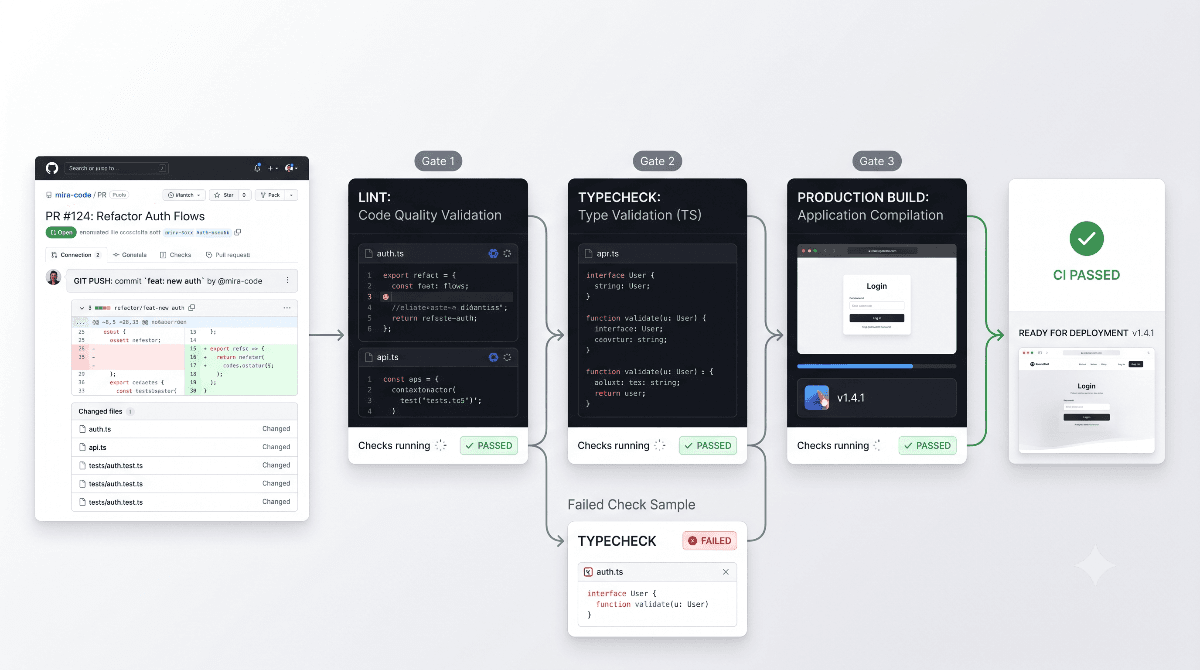
जब developer कोई code push करता है या Pull Request खोलता है, तो CI system एक fresh environment में project को checkout करके predefined checks run कर सकता है।
एक typical web project में flow कुछ ऐसा हो सकता है:
Git Push / Pull Request
          ↓
     Fresh CI Environment
          ↓
     Gate 1: Lint
          ↓
     Gate 2: Typecheck
          ↓
     Gate 3: Production Build
          ↓
       All Passed?
        ↙       ↘
      Yes        No
       ↓          ↓
   Continue     Stop / Fix
       ↓
Merge / Deployइसका मतलब यह नहीं है कि ये तीन checks application के हर possible bug को पकड़ लेंगे। इनका उद्देश्य उन समस्याओं को जल्दी पकड़ना है जिन्हें automation reliably verify कर सकती है।
🧱 CI Gate के तीन मुख्य Pillars
| Gate | मुख्य सवाल | क्या verify करता है? |
|---|---|---|
| Lint | क्या code में obvious quality issues हैं? | Code quality और common mistakes |
| Typecheck | क्या code के types आपस में compatible हैं? | Type contracts और compile-time errors |
| Build | क्या पूरा application production build बना सकता है? | Integration और production compilation |
1️⃣ Gate One: Lint — Code का Quality Inspector
Linting को आप code के quality और consistency inspector की तरह समझ सकते हैं।
इसका काम केवल यह देखना नहीं है कि code सुंदर दिख रहा है या नहीं। Configured lint rules के आधार पर यह कई common mistakes और problematic patterns पकड़ सकता है।
उदाहरण के लिए:
- Unused variables
- कुछ गलत coding patterns
- React-related rule violations
- Inconsistent या prohibited patterns
- Project-specific coding rules का violation
किसी project में command हो सकती है:
npm run lintअगर lint configuration किसी problematic pattern को error के रूप में define करती है, तो CI Gate वहीं रुक सकता है।
Linting यह guarantee नहीं करता कि application bug-free है। यह configured rules के आधार पर code quality और common mistakes को check करता है।
2️⃣ Gate Two: Typecheck — Code का Logical Validator
अब मान लीजिए आपका code syntax और lint rules के हिसाब से ठीक है। फिर भी एक बड़ा सवाल बचता है:
क्या अलग-अलग parts एक-दूसरे से सही data type के साथ बात कर रहे हैं?
TypeScript project में यहीं Typecheck काम आता है।
उदाहरण के लिए किसी function को number चाहिए:
function calculatePrice(price: number) {
  return price * 2;
}लेकिन अगर कहीं accidentally string भेज दी जाए:
calculatePrice("500");TypeScript इसे compile-time पर detect कर सकता है।
इसी तरह API response, function parameters, object properties और component props के बीच type contract mismatch भी पकड़े जा सकते हैं।
Common command:
npx tsc --noEmitयहां --noEmit का मतलब है कि TypeScript type analysis करे,
लेकिन compiled output files generate न करे।
Typecheck यह verify करता है कि code के अलग-अलग हिस्से एक-दूसरे से अपेक्षित data types के साथ communicate कर रहे हैं।
3️⃣ Gate Three: Production Build — Final Integration Check
अब सबसे महत्वपूर्ण सवाल:
"क्या पूरा project वास्तव में production build बना सकता है?"
यही सवाल Production Build काफी हद तक answer करता है।
उदाहरण के लिए Next.js project में:
npm run buildBuild process application के अलग-अलग हिस्सों को production output में compile और bundle करने की कोशिश करता है।
इस दौरान project configuration और framework-specific constraints के कारण कई integration-level problems सामने आ सकती हैं।
उदाहरण:
- Broken imports
- Invalid configuration
- Compilation errors
- Server और Client Component boundary problems
- Static generation से जुड़ी failures
- Production-only build issues
इसलिए केवल यह कहना कि "localhost पर application चल रही है" production readiness का पर्याप्त proof नहीं है।
🔗 तीनों Gates को एक साथ समझिए
एक simple mental model बनाइए:
Lint
 │
 ├── "Code quality ठीक है?"
 │
 ↓
Typecheck
 │
 ├── "Types और contracts सही हैं?"
 │
 ↓
Build
 │
 ├── "पूरा application production build बना सकता है?"
 │
 ↓
Continue to next stageहर gate अलग समस्या को target करता है। इसलिए केवल एक check पर निर्भर रहने की बजाय उन्हें layered validation की तरह इस्तेमाल करना अधिक उपयोगी है।
🌍 GitHub Actions इसे Automatically कैसे चलाता है?
CI system का सबसे बड़ा फायदा automation है।
Developer को हर बार manually यह commands चलाकर किसी teammate को बताने की जरूरत नहीं:
npm run lint
npm run typecheck
npm run buildGitHub Actions जैसे CI platform में इन्हें workflow का हिस्सा बनाया जा सकता है।
Conceptually flow कुछ ऐसा है:
Developer
   ↓
git push
   ↓
GitHub
   ↓
CI Workflow
   ↓
Install Dependencies
   ↓
Lint
   ↓
Typecheck
   ↓
Build
   ↓
Pass / Failखास बात यह है कि CI environment को production machine की तरह assume नहीं करना चाहिए। CI का उद्देश्य एक predictable और repeatable verification environment देना है।
🧪 "Fresh Environment" इतना Important क्यों है?
अब वापस आते हैं:
"It works on my machine!"
यह problem अक्सर इसलिए आती है क्योंकि developer के local computer में ऐसी चीजें मौजूद होती हैं जो CI environment में नहीं होतीं।
उदाहरण:
- Local environment variables
- Previously installed dependencies
- Local caches
- Developer-specific configuration
- Local services
CI का clean environment इन hidden dependencies को expose कर सकता है।
अगर आपका project केवल आपके personal machine की conditions में काम करता है, तो वह reproducible नहीं है।
🔐 CI में Production Secrets क्यों नहीं रखने चाहिए?
CI environment को production credentials से भर देना सही solution नहीं है।
खासकर Pull Requests और external contributions के context में secrets को carefully manage करना जरूरी है।
इसलिए application को इस तरह design करना बेहतर है कि जहां possible हो, automated checks unnecessary live credentials या live services पर निर्भर न हों।
उदाहरण के लिए अगर build को सिर्फ configuration पढ़ने की जरूरत है, तो उसे हर बार वास्तविक production database से network request करने की जरूरत नहीं होनी चाहिए।
अगर build-time पर external service unavailable है और application unnecessarily उस request पर निर्भर है, तो CI failure का कारण code quality नहीं बल्कि environment dependency हो सकती है।
🧠 एक Real Engineering Scenario
मान लीजिए developer ने एक Next.js application में नया feature बनाया।
Local machine पर:
npm run lint       ✅
npm run typecheck  ✅
npm run build ✅Developer confidently code push कर देता है।
लेकिन CI में:
Lint       ✅
Typecheck  ✅
Build ❌अब यह failure annoying जरूर है, लेकिन useful भी है।
Production में deploy होने के बाद users को error मिलने की बजाय, समस्या deployment से पहले ही सामने आ गई।
Failure को customer तक पहुँचने से पहले development workflow में वापस लाना।
⚔️ GitHub CI Gate और Vercel में क्या अंतर है?
यहां एक common confusion होता है:
"Vercel खुद build करता है, तो GitHub Actions में build दोबारा क्यों?"
दोनों systems का purpose एक जैसा नहीं है।
| मापदंड | GitHub Actions CI | Vercel |
|---|---|---|
| Primary Role | Automated validation और workflow automation | Deployment, hosting और delivery |
| Typical Trigger | Push / Pull Request | Configured deployment workflow |
| मुख्य उद्देश्य | Code को आगे बढ़ाने से पहले checks | Application को deploy और serve करना |
| Failure का मतलब | Workflow या merge process रोका जा सकता है | Deployment fail हो सकता है |
आसान भाषा में:
CI Gate = Quality Checkpoint
Vercel = Deployment & Delivery Platform
दोनों एक ही development pipeline में अलग-अलग responsibilities निभा सकते हैं।
🏭 Factory Example को फिर से याद करें
अब पूरे system को factory की तरह imagine करें।
Developer writes code
        ↓
   🏭 Code Factory
        ↓
┌───────────────────────┐
│ Gate 1: Lint          │
│ "Quality ठीक है?"     │
└───────────────────────┘
        ↓
┌───────────────────────┐
│ Gate 2: Typecheck     │
│ "Logic compatible?"   │
└───────────────────────┘
        ↓
┌───────────────────────┐
│ Gate 3: Build         │
│ "Production-ready?"   │
└───────────────────────┘
        ↓
   Deployment Pipeline
        ↓
Usersअगर किसी stage पर failure आता है, तो product को आगे भेजने के बजाय उसे development workflow में वापस भेज दिया जाता है।
📊 कौन-सा Gate किस तरह की Problem पकड़ता है?
| Problem | Likely Gate |
|---|---|
| Unused variable | Lint |
| Wrong TypeScript argument | Typecheck |
| Invalid property access | Typecheck |
| Broken import | Build |
| Framework compilation problem | Build |
| Production configuration issue | Build / CI configuration |
यह table कोई absolute rule नहीं है — अलग tooling और configuration के कारण एक ही समस्या एक से अधिक stages पर दिखाई दे सकती है।
🚫 CI Gate क्या नहीं करता?
CI को किसी magical security system की तरह समझना भी गलत है।
Lint, Typecheck और Build सफल होने के बाद भी application में bugs हो सकते हैं।
उदाहरण के लिए:
- गलत business logic
- Broken user experience
- Runtime API failures
- Incorrect database data
- Authentication problems
- Security vulnerabilities जिन्हें configured checks detect नहीं करते
- Visual regressions
इसलिए mature CI pipeline में जरूरत के अनुसार unit tests, integration tests, end-to-end tests, security scanning और अन्य checks भी शामिल किए जा सकते हैं।
🛡️ Best Approach: CI को एक Layered Safety System बनाइए
एक मजबूत engineering workflow में केवल "build pass" देखना पर्याप्त नहीं है।
बेहतर mental model है:
Code
 ↓
Lint
 ↓
Typecheck
 ↓
Unit / Integration Tests
 ↓
Production Build
 ↓
Security / Quality Checks
 ↓
Review
 ↓
Deployहर layer अलग प्रकार की समस्या को पकड़ती है।
इससे production तक पहुंचने वाला code अधिक predictable और maintainable बनता है।
🎯 सबसे बड़ी Engineering सीख
CI Gate का उद्देश्य developers को परेशान करना नहीं है।
इसका उद्देश्य एक simple लेकिन powerful सवाल पूछना है:
"क्या हम इस code को अगले stage तक भेजने के लिए पर्याप्त confidence रखते हैं?"
Lint code quality पर confidence बढ़ाता है।
Typecheck data और type contracts पर confidence बढ़ाता है।
Build पूरे application के production compilation पर confidence बढ़ाता है।
और tests application के expected behavior पर confidence बढ़ाते हैं।
🏁 Final Takeaway
"It works on my machine" software delivery strategy नहीं हो सकती।
Modern applications को predictable और repeatable तरीके से validate करना जरूरी है।
इसी वजह से CI Gate development workflow का एक महत्वपूर्ण checkpoint बन जाता है।
इसका सबसे basic लेकिन powerful version तीन सवाल पूछता है:
- Lint: क्या code में configured quality rules टूट रहे हैं?
- Typecheck: क्या हमारे types और contracts consistent हैं?
- Build: क्या पूरा application production build बना सकता है?
CI Gate bugs को खत्म करने की guarantee नहीं देता। यह development process में एक automated checkpoint बनाता है, ताकि obvious और detectable problems production तक पहुँचने से पहले सामने आ जाएँ।
आखिरकार अच्छी software engineering सिर्फ ऐसा code लिखना नहीं है जो चल जाए।
असली engineering वह है जिसमें code को लगातार verify, reproduce और confidently deliver किया जा सके।